【2026年最新】自社のWordPressは大丈夫? 情報漏洩のニュースから考える、セキュリティ対策とチェック方法
最近、情報漏洩や不正アクセスのニュースをよく目にすると思いませんか? 普段使っているお店やサービスの名前が出てくると、「自分の情報も含まれているのでは」と不安になりますよね。
自社のホームページを運用している方なら、「うちのWordPressは大丈夫だろうか」「レンタルサーバに任せているけれど、自分でも対策が必要なの?」と気になっているかもしれません。
今回は、身近な情報漏洩の事例からセキュリティ対策の重要性、セキュリティのためのWordPressの基本設定、レンタルサーバやプラグインでの対策まで、自分のサイトで確認したいポイントを紹介していきます。
最近、身近なサービスの情報漏洩が続いているけれど、何が起きているの?
いつも利用しているサービスで不正アクセスなどの被害が起きると、遠い場所の話ではなくなりますよね。2026年9〜10月には、カーシェア、コンビニ、飲食店と、私たちの暮らしに身近なサービスで情報漏洩が公表されました。
タイムズカー:運転免許証などの本人確認書類の画像が漏洩
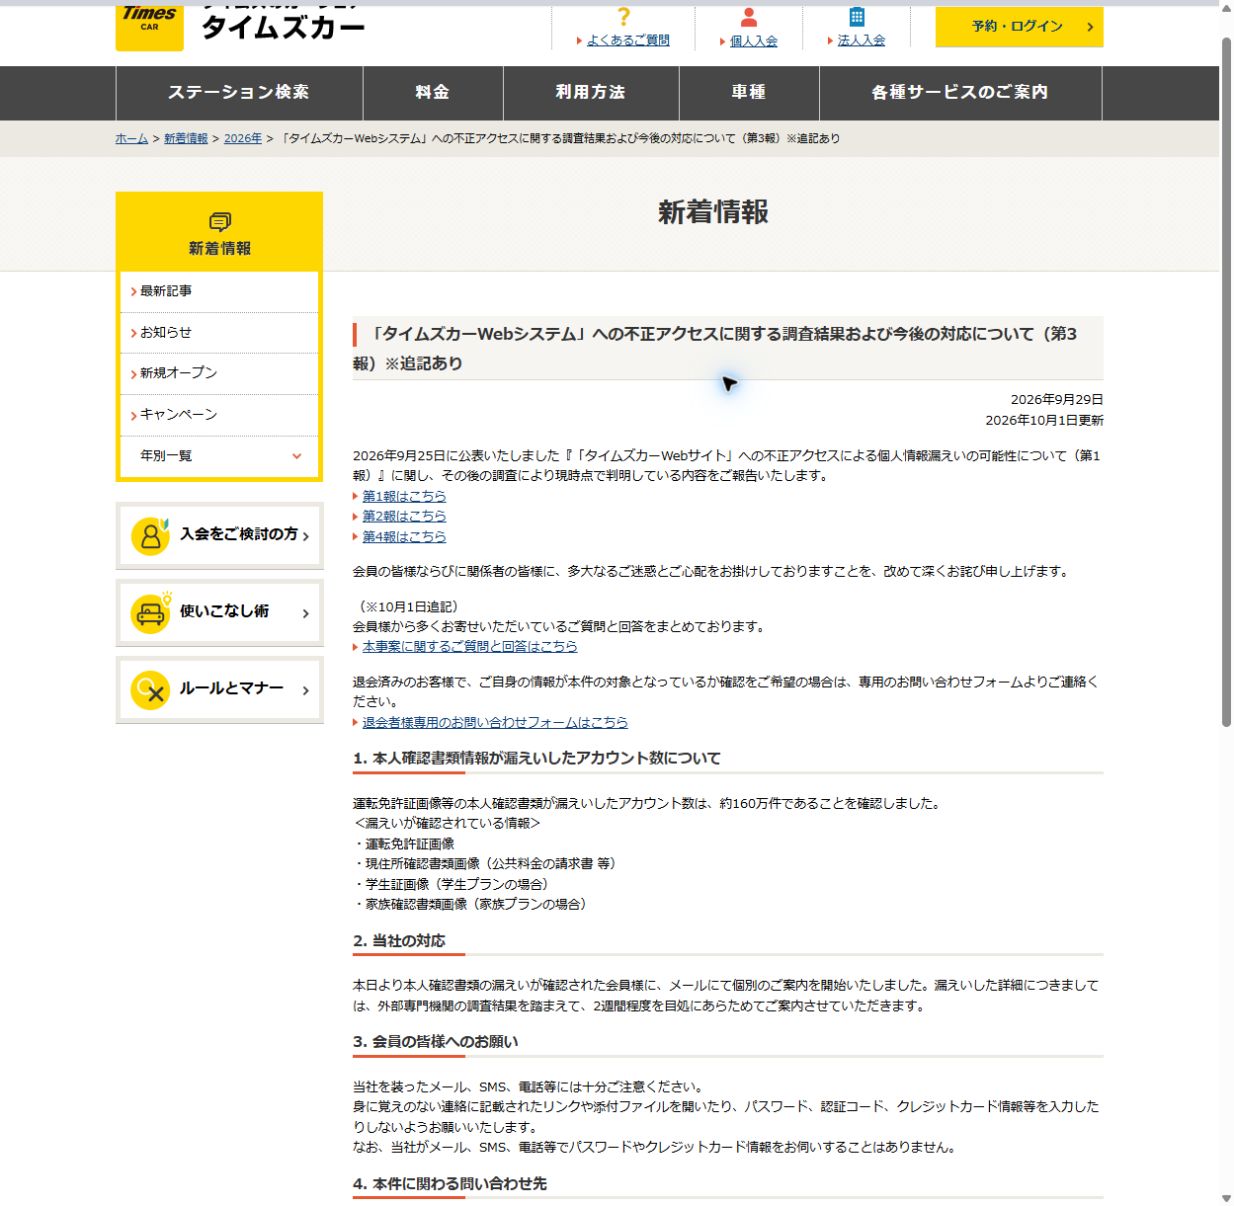
タイムズカーは2026年9月29日、不正アクセスにより、約160万アカウントの本人確認書類の画像が漏洩したと発表しました。対象には運転免許証のほか、現住所確認書類や、プランに応じて提出する学生証・家族確認書類の画像も含まれています。
名前やメールアドレスだけでなく、本人確認のために預けた書類の画像が対象になった事例です。
ローソン:アプリやWebサービスで使う会員情報が漏洩
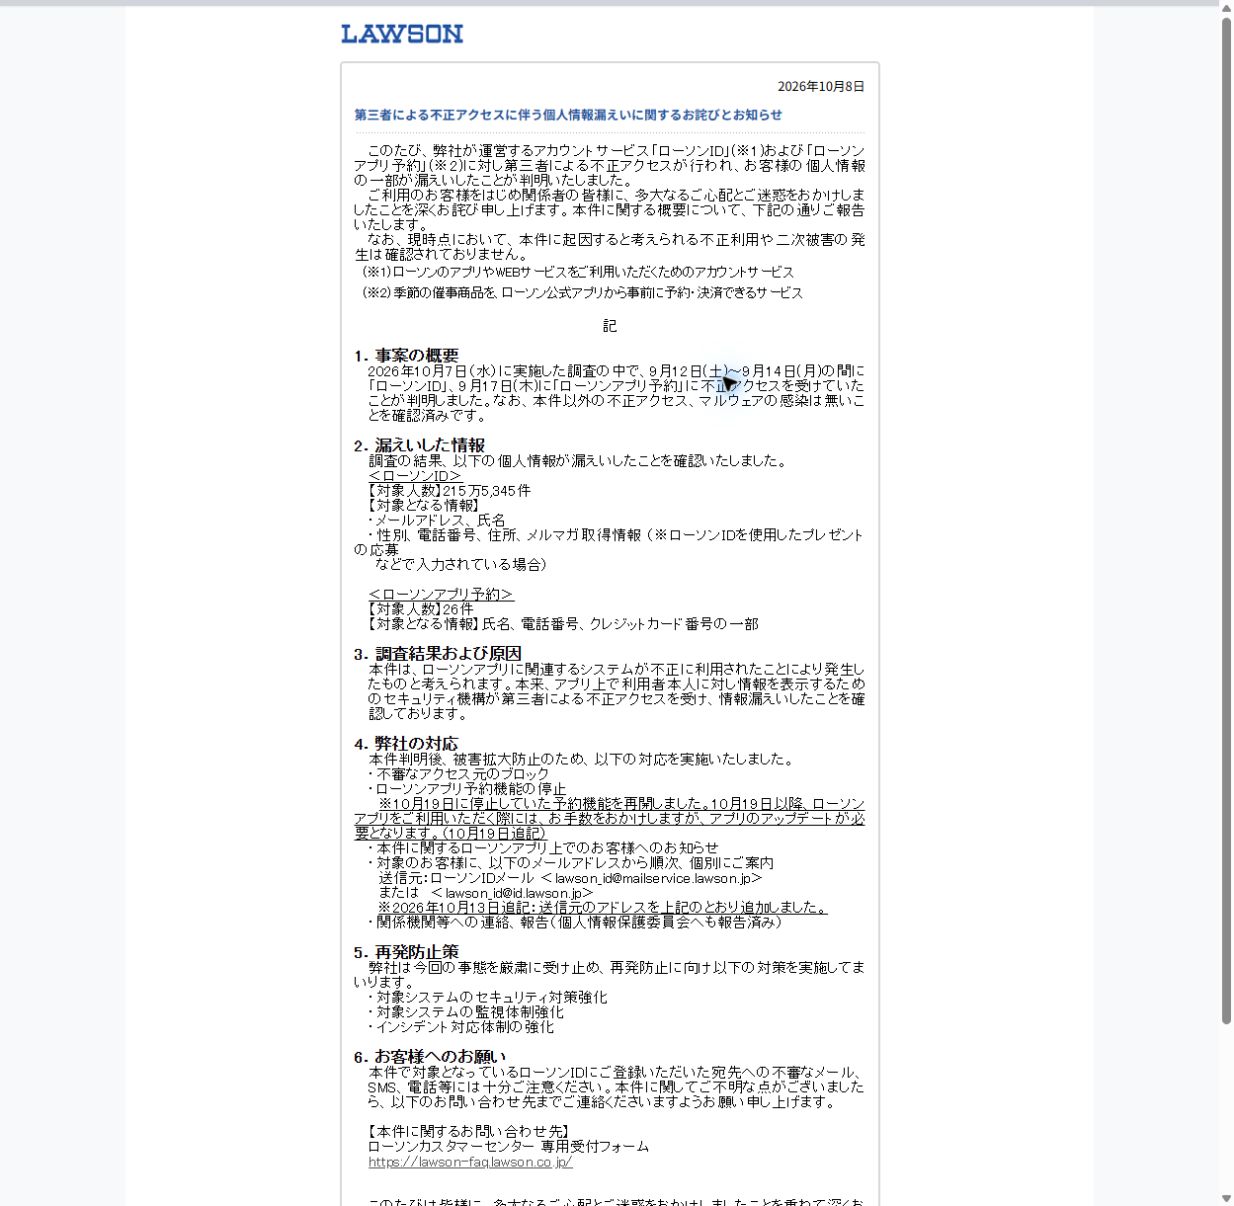
ローソンは2026年10月8日、「ローソンID」などへの不正アクセスによる個人情報の漏洩を公表しました。ローソンIDに関する対象は215万5,345件。氏名やメールアドレスのほか、キャンペーンへの応募などで入力していた場合は、住所や電話番号なども含まれます。
買い物やキャンペーンで何気なく使っているアカウントにも、さまざまな個人情報が結びついていることが分かります。
焼肉きんぐ:公式アプリの登録情報が漏洩
物語コーポレーションは2026年10月5日、「焼肉きんぐ」公式アプリの会員管理システムへの不正アクセスを公表しました。漏洩した情報は1,078万8,963件で、会員番号、氏名にあたるアプリ登録名、メールアドレス、電話番号が含まれています。
同社は、不審なメールやSMSなどへの注意も呼びかけています。情報漏洩は、情報が外に出るだけでなく、その後のなりすましやフィッシングにつながるおそれもあるのです。
これらは、WordPressなど自社のサイトと同じ環境で確認された不正アクセスの事例ではありません。ただ、こうしたニュースから、「セキュリティに厳しいはずの大手でもハッキングされている」と不安になるでしょう。
そのためには、まず不正アクセスが起こる原因を整理しておくと、必要な対策が分かりやすくなります。
不正アクセスの原因は、サーバ? それともサイトの作り方?
こうしたニュースを見ると、「サーバに問題があったのかな」「サイトを作った会社の対策が足りなかったのかな」と思えますが、不正アクセスの入口は一つではありません。
まず、サイトの仕組みを簡単に整理してみましょう。ブラウザに表示される画面や、そこで動く処理が「フロントエンド」。ログインを確認したり、保存された情報を取り出したりする裏側の処理が「バックエンド」です。そして、それらを動かす土台になるのがサーバです。
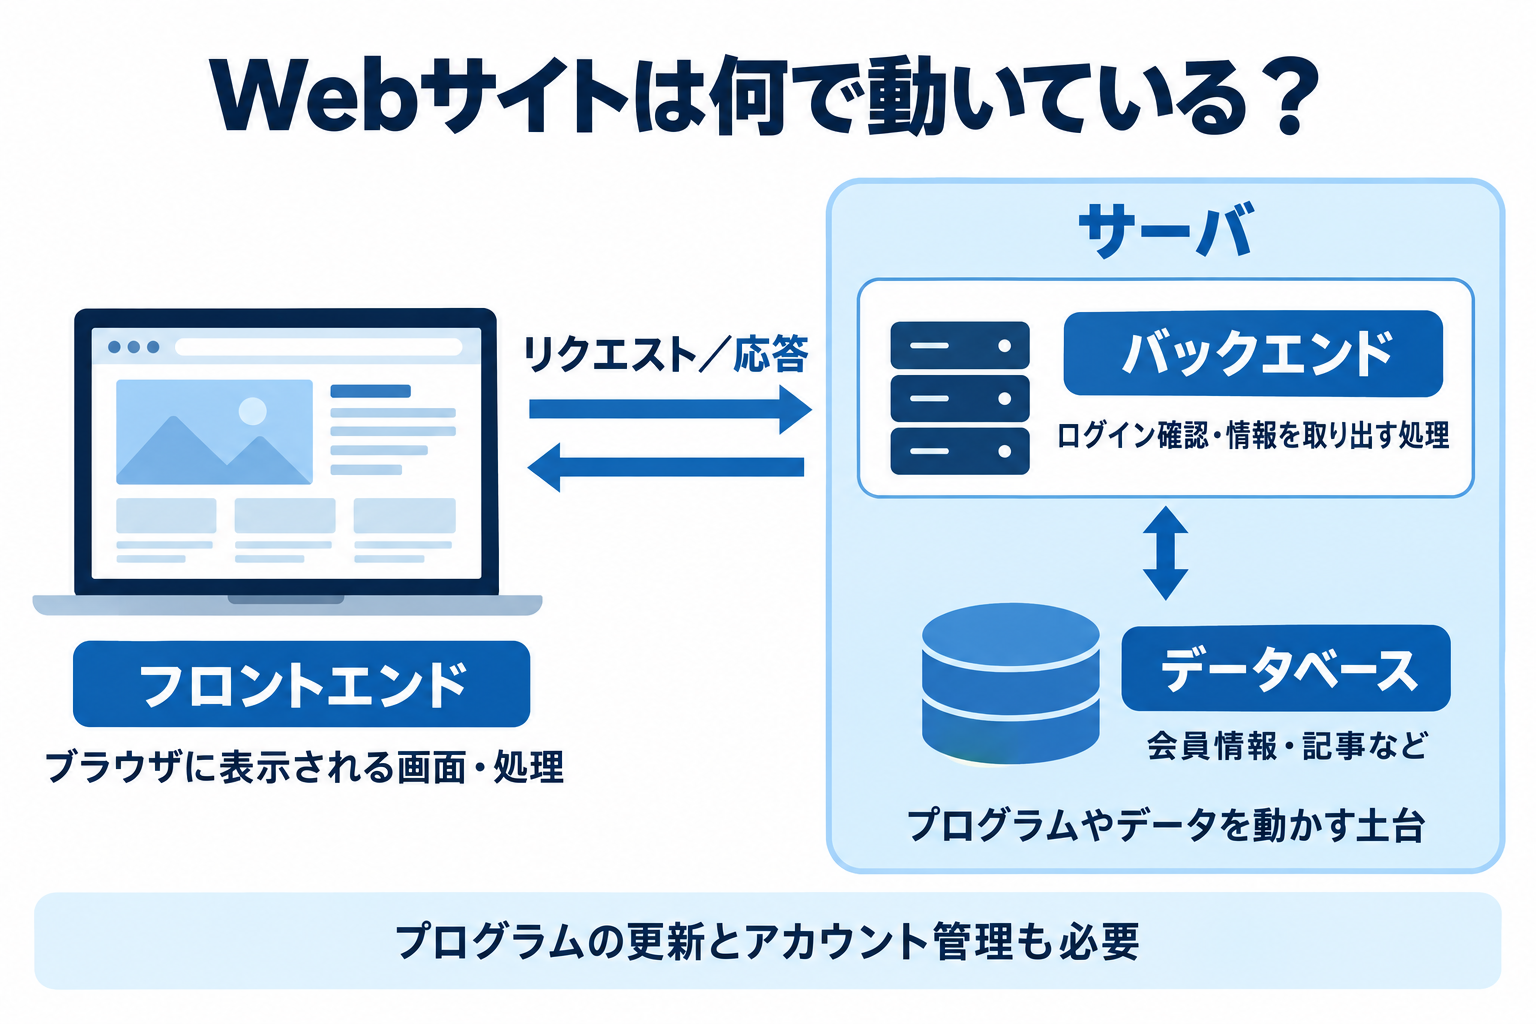
つまり、「サーバか、フロントエンドか」の二択ではなく、その上で動くプログラムや、アカウントの管理にも目を向ける必要があります。
実際にWordPressで多い不正アクセスなどのパターンを見ていきましょう
プログラムの弱点を悪用される
WordPress本体やプラグイン、テーマなどに、攻撃に利用できる不具合が見つかることがあります。これが「脆弱性」です。
修正版が公開されても、古いバージョンを使い続けていれば、その弱点が残ります。レンタルサーバ側が対策をしていても、自分で入れたプラグインの更新まで済んでいるとは限りません。
「その情報を見てよい人か」の確認が抜けている
ログインしていることと、すべての情報を見てよいことは別です。たとえば、会員が自分の情報だけを見られるはずなのに、システムの確認が不十分で、別の会員の情報まで取り出せてしまう場合があります。
画面上のボタンを隠していても、裏側でアクセス権限を確認していなければ十分ではありません。これはサイトやアプリの作り方に関わる問題です。
ログイン情報を盗まれたり、推測されたりしている
プログラムの弱点を突かなくても、管理者としてログインされてしまうケースがあります。パスワードの使い回し、偽のログイン画面への入力、管理に使うパソコンの感染などが入口になります。
そのため、サイトだけでなく、管理者のアカウントや普段使うパソコンも対策の対象です。強いパスワードと二要素認証、パソコンの更新も、サイトを守ることにつながります。
公開するつもりのないファイルが、外から見えている
バックアップや顧客情報のファイルを、誰でもアクセスできる場所に置いてしまうこともあります。サイトにリンクを載せていなくても、URLにアクセスすれば取得できる状態なら、非公開とはいえません。
「ページに表示していないから大丈夫」ではなく、ファイルの保存場所や、誰がアクセスできる設定なのかを確認する必要があります。
このように、対策が必要なのはサーバだけではありません。WordPressやプラグインを更新すること、ログインを守ること、公開範囲を確認すること。それぞれ違う入口を守る対策だと考えると、整理しやすくなります。
WordPressの脆弱性が、実際に悪用されたことはあるの?
「危険性がある」と言われても、実際に被害につながっているのかは気になりますよね。2026年後半にも、WordPress本体の脆弱性が公表され、セキュリティ企業から攻撃や悪用の報告が出ています。
2026年7月:複数の弱点を組み合わせた「wp2shell」
2026年7月17日、WordPressは、外部からのリクエストを処理する仕組みの問題(CVE-2026-63030)と、データベースへの問い合わせに関する問題(CVE-2026-60137)を修正しました。
この2つを組み合わせると、ログインしていない攻撃者がサーバ上で不正なプログラムを実行できるおそれがあり、「wp2shell」と呼ばれています。Tenableは7月20日、実際の環境での悪用が確認されていると報告しました。
ここで気をつけたいのは、特定のプラグインを入れていなくても影響を受ける問題だったことです。「プラグインは少ないから大丈夫」と思わないようにして、WordPress本体の更新も欠かさず行うようにしましょう。
2026年9月:ページの読み込み処理に見つかった脆弱性
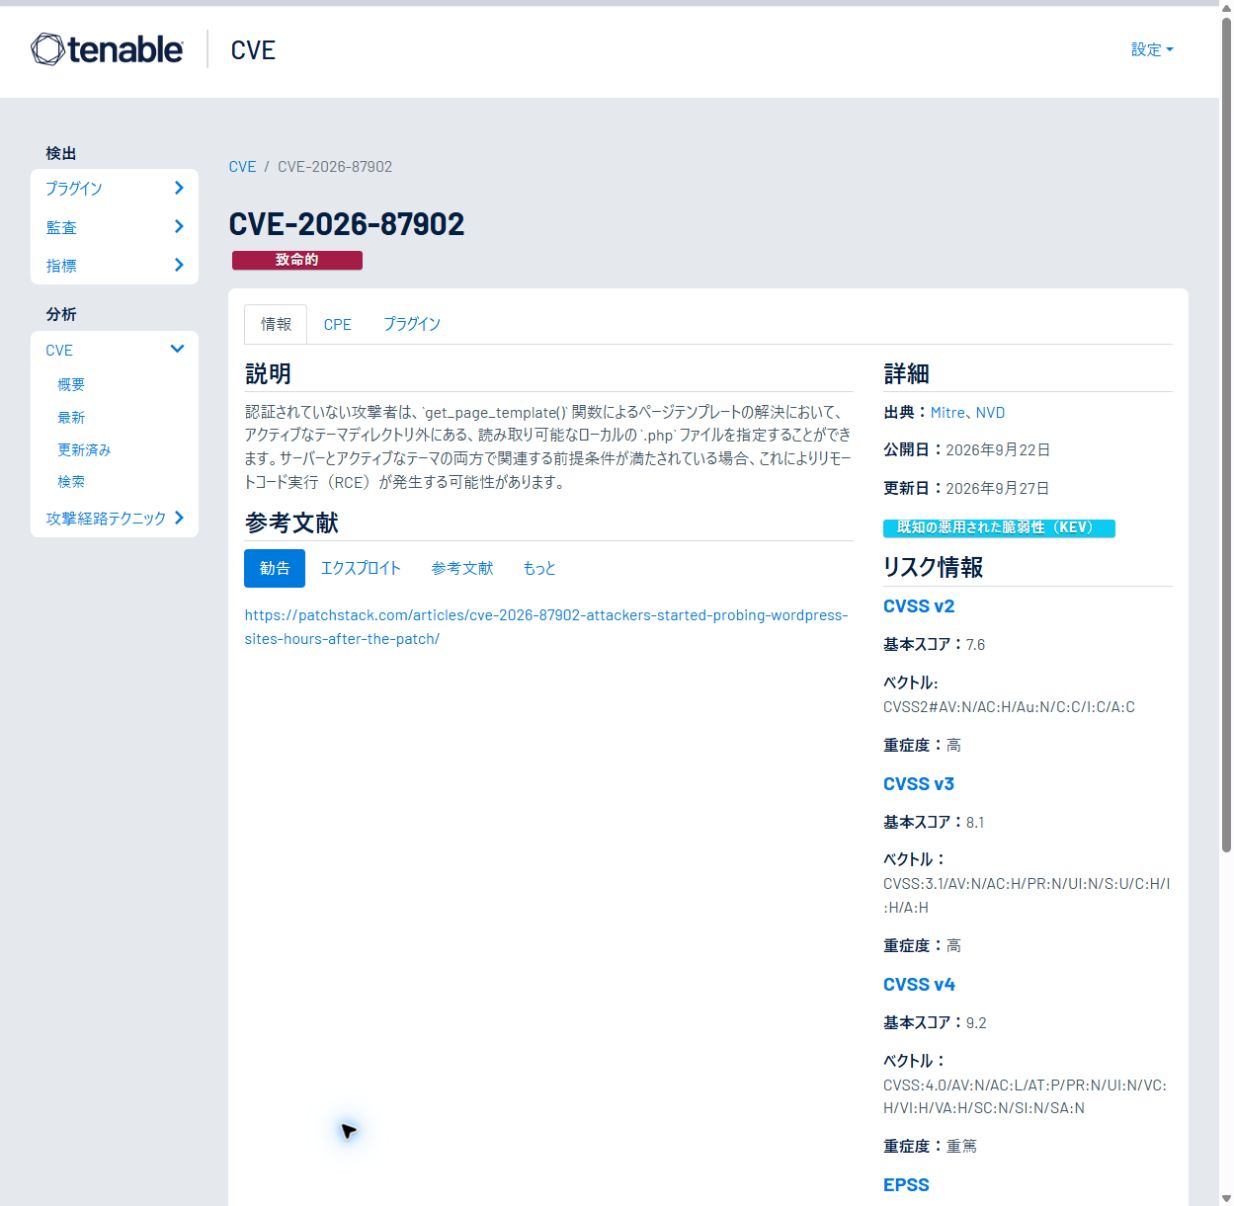
2026年9月22日には、ページのテンプレートを読み込む処理に関する脆弱性(CVE-2026-87902)が公表されました。本来のテーマの範囲外にあるPHPファイルを読み込めてしまう問題で、テーマやサーバの条件によっては、不正なプログラムの実行につながります。
日本でも、この脆弱性への対応が進められました。エックスサーバーは2026年9月24日に注意喚起し、翌25日には、判明していた攻撃成立条件に該当するサイトのWordPress本体を更新したと発表しています。
NTTドコモビジネスも2026年9月24日、同じ脆弱性について注意喚起し、対象バージョンを利用している場合は更新するよう呼びかけています。自動更新を有効にしていても正常に適用されていない可能性があるため、利用中のバージョンを確認するよう案内しています。
出典:NTTドコモビジネス「WordPressの脆弱性に関する注意喚起(CVE-2026-87902)」
すべてのサイトで同じ被害が起きるわけではありませんが、「問題が公表されてから、時間をかけて考えればよい」ともいえないことが分かります。
どちらも修正版は公開されています。大切なのは、こうした情報が出たときに、自分のサイトが対象かを確認して更新できることです。
WordPressの基本設定で、見直すところは?
ここからは「まず自分のサイトでできること」を中心に、管理画面を開きながら確認できる項目を見ていきましょう。変更する前に、必ずバックアップをとるようにしましょう。
本体・プラグイン・テーマの更新を確認する
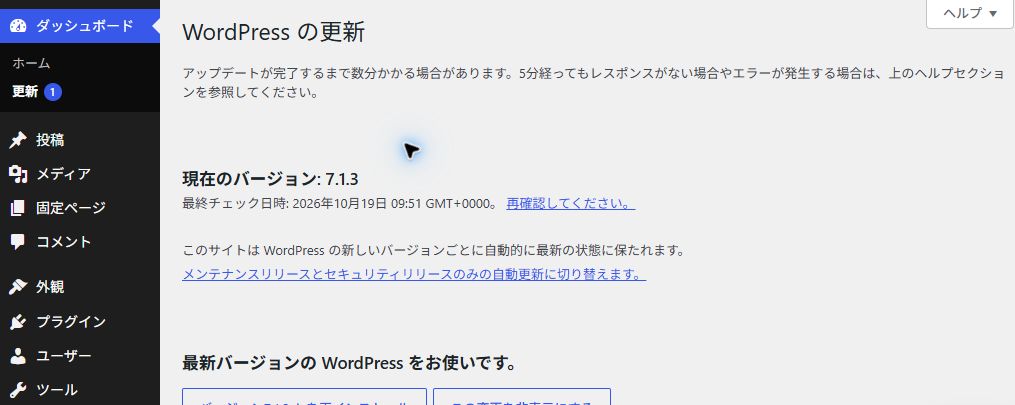
最初に見るのは「ダッシュボード → 更新」です。WordPress本体だけでなく、プラグインとテーマにも更新が来ていないかを確認します。
「問題なく動いているから、そのままでいい」と思うかもしれませんが、見た目に変化がなくても、更新にセキュリティ上の修正が含まれることがあります。更新後は、ページの表示や問い合わせフォームが正常に動くかも確認しましょう。
自動更新を使う場合も、失敗の通知を確認する担当者は決めておきます。更新を止めているものがあれば、その理由と、いつ対応するかを確認してください。
詳しい設定方法:WordPress公式「プラグイン・テーマの自動更新」
使っていないプラグインやテーマを整理する
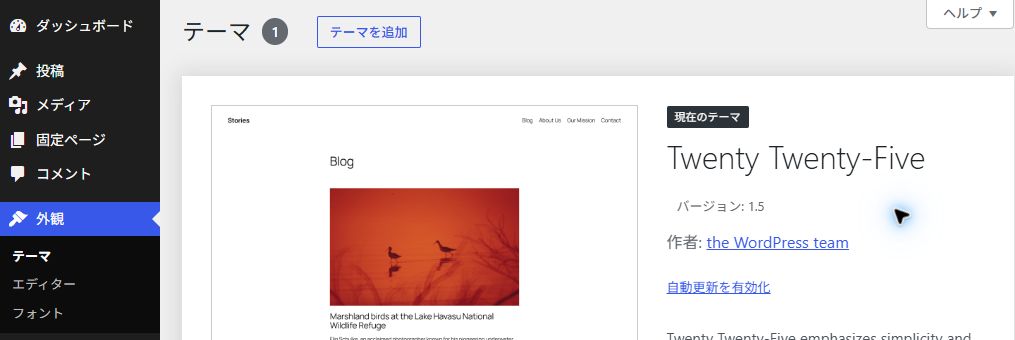
「プラグイン → インストール済みプラグイン」で、何のために入れているのかを確認します。今後使わないものは、無効化したまま残さず、必要性を確かめて削除しましょう。
テーマは「外観 → テーマ」で確認できます。ただし、使用中の子テーマに必要な親テーマや、復旧用の標準テーマまで削除しないようにします。残すものは、使っていない状態でも更新が必要です。
有料テーマやプラグインの非正規配布版は使わず、公式ディレクトリや信頼できる提供元から入手します。
管理者アカウントを必要以上に残さない
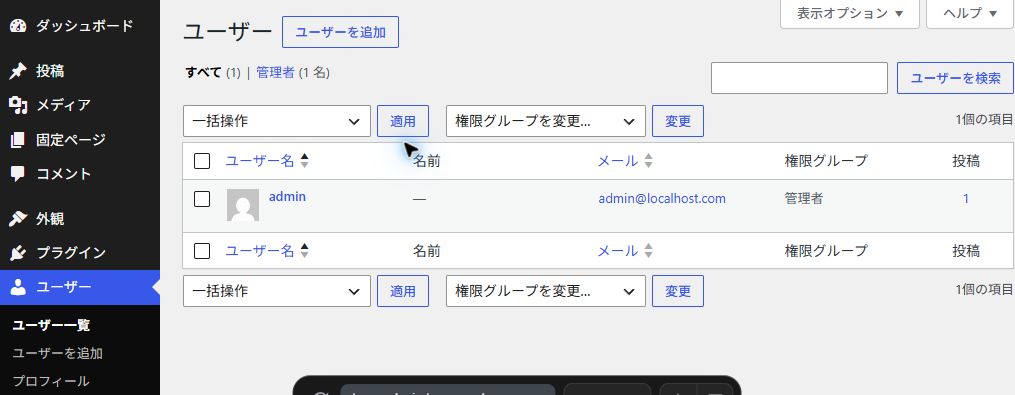
「ユーザー → ユーザー一覧」で、誰のアカウントか分からないものや、以前の担当者のアカウントが残っていないかを確認します。
記事を書く人全員に「管理者」権限を渡す必要はありません。編集者や投稿者など、作業に必要な権限を選び、管理者は必要な人に絞ります。複数人で同じ管理者アカウントを使い回す運用も避けましょう。
パスワードは他のサービスと使い回さず、長く推測されにくいものにします。二要素認証については、後のプラグインの節で紹介します。
詳しい設定方法:WordPress公式「ユーザーの権限と役割」
会員登録が不要なら、一般のユーザー登録をOFFにする
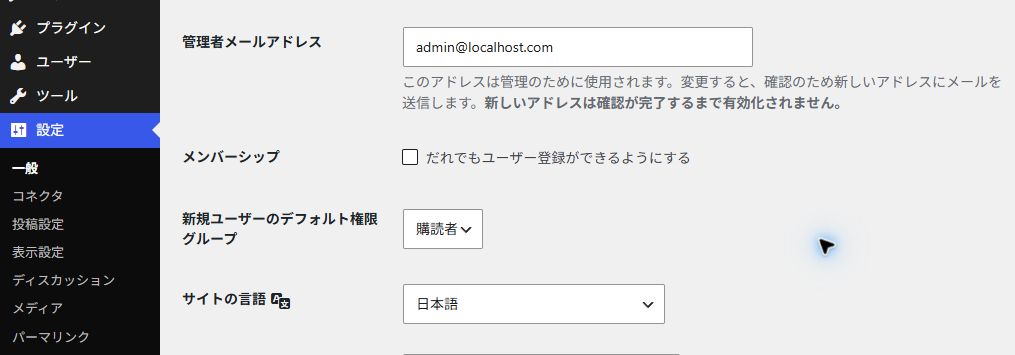
「設定 → 一般」の「だれでもユーザー登録ができるようにする」を確認します。会員登録を受け付けない会社サイトなら、OFFにしておきましょう。
OFFにしても、管理者がスタッフ用のアカウントを追加することはできます。ECや会員制サイトの場合は、利用しているプラグイン側の登録設定も確認してください。
同じ画面の「管理者メールアドレス」も、現在の担当者が受け取れる宛先かを確認します。更新失敗などの通知が、昔の制作担当者に届いているだけでは気づけません。
詳しい設定方法:WordPress公式「一般設定の各項目」
コメントを使わないなら、新しい記事も過去の記事も受付を閉じる
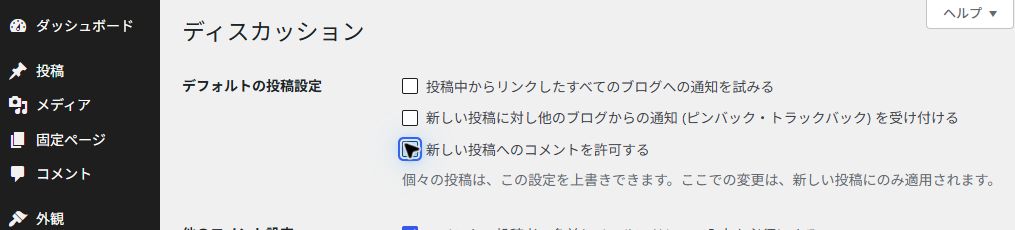
「設定 → ディスカッション」で、次の3項目をOFFにします。
- 新しい投稿へのコメントを許可
- 投稿中からリンクしたブログへの通知を試みる
- 他のブログからの通知(ピンバック・トラックバック)を受け付ける
ピンバックやトラックバックは、ブログ同士でリンクを知らせる仕組みです。使っていなければ、コメントとあわせて停止します。
ただし、これだけでは過去の記事で許可しているコメントは閉じません。「投稿 → 投稿一覧」で対象記事を選び、一括編集からコメントとトラックバック/ピンを「許可しない」に変更します。固定ページなどで個別に受付を有効にしているものも確認しましょう。
コメント欄を見た目だけ隠すことと、受付を止めることは別です。また、受付を閉じても、すでに公開されているコメントは自動では消えません。
詳しい設定方法:WordPress公式「既存記事のコメント管理」
投稿者名には、ログイン用とは別の表示名を使う
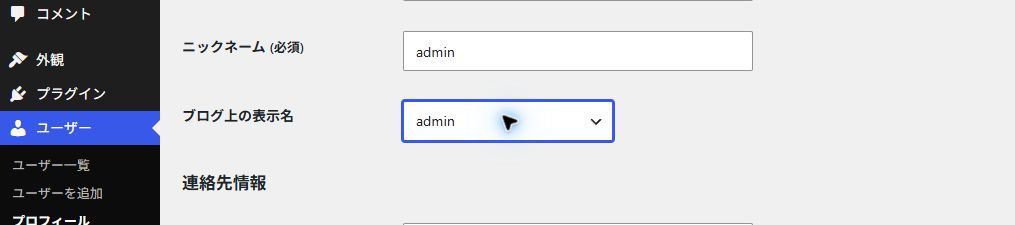
「ユーザー → プロフィール」で公開用のニックネームを入力し、「ブログ上の表示名」にその名前を選びます。ニックネームを入力するだけで終わらず、表示名の選択と保存まで行いましょう。
投稿者名をクリックした先の「/author/○○/」というURLも確認します。この○○は表示名とは別の項目なので、ログインユーザー名と同じ文字列が残る場合があります。
公開表示を整えるための設定として行い、ユーザー名を完全に隠せる対策とは考えないことが大切です。
詳しい設定方法:WordPress公式「プロフィールの設定項目」
使わなくなった外部サービスとの連携を残さない
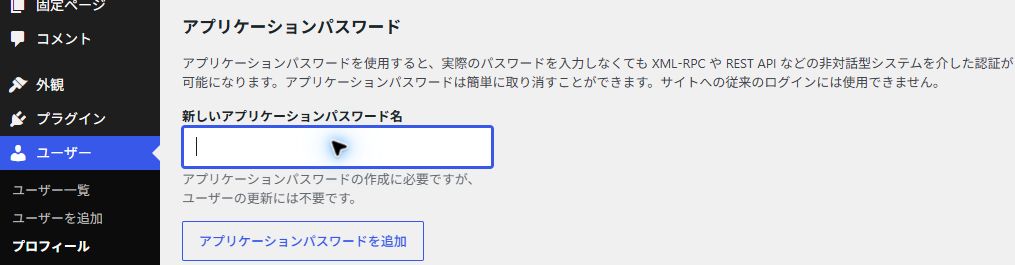
「ユーザー → プロフィール」にある「アプリケーションパスワード」も確認します。これは、自動投稿ツールなどがWordPressに接続するためのパスワードです。利用目的や最終使用日時を確認し、不要になったものは取り消します。
以前試したツールや、契約を終了したサービスとの接続が残っていないか、という視点で見ると分かりやすいでしょう。
詳しい設定方法:WordPress公式「アプリケーションパスワードの管理」
ファイル編集とエラー表示は、保守担当者に確認する
管理画面からテーマやプラグインのプログラムを直接書き換える機能は、使わないなら無効化を検討します。DISALLOW_FILE_EDITという設定で制限でき、通常の記事編集を止めるものではありません。
また、公開ページにPHPエラーの詳細やサーバ内のファイルパスが出ないようにします。調査用のログは残しつつ、訪問者には詳細を見せない設定です。これらは通常の設定画面だけでは対応できないため、制作・保守担当者に確認しましょう。
使わない機能を整理することは大切ですが、何でもOFFにすればよいわけではありません。たとえばREST APIは、投稿編集などにも使われています。用途が分からない機能は、停止する前に確認しないと思わぬ不具合になってしまいます。
詳しい設定方法:WordPress公式「設定ファイルの編集とエラー表示」
レンタルサーバ側では、何を確認すればいい?
WordPressの設定を見直したら、次はレンタルサーバの管理画面です。「サーバ会社に任せているから、自分では何もしなくてよい」と思いがちですが、用意されている保護機能を有効にすることや、バックアップの確認は、利用者側で行う場合があります。
サーバ会社が対応する範囲と、自分たちで管理する範囲を確認しながら、次の項目を見ていきましょう。
WAFとWordPress向けの保護機能を確認する
WAFは、サイトへの不審な通信を検知・遮断する仕組みです。サーバの管理画面で、運用しているドメインのWAFが有効になっているかを確認します。
たとえば多くのサイトで利用されているエックスサーバーには、WAFに加えて、WordPressの不正ログインなどを防ぐためのセキュリティ設定があります。利用しているサーバにも、同様の機能がないかを確認してみてください。
設定によっては、正当な編集操作や外部サービスとの連携が止まる場合もあります。その際は、保護機能をすべてOFFにしたままにせず、どの設定が原因かを調べて調整します。国外からのアクセス制限も、海外からの管理作業や連携サービスへの影響を確認してから使いましょう。
サーバの管理画面にも、二段階認証を設定する
WordPressのログインを守っていても、サーバの管理画面に入られると、サイトのファイルやデータベースを操作されるおそれがあります。
サーバの契約アカウントや管理画面にも、使い回さないパスワードと、提供されていれば二段階認証を設定します。制作会社に管理を依頼している場合も、現在誰がアクセスできるのか、退職者や以前の担当者のアクセスが残っていないかを確認しましょう。
PHPのバージョンとHTTPSを確認する
PHPは、WordPressを動かすためのプログラム実行環境です。サーバの管理画面で使用中のバージョンを確認し、セキュリティサポートが終了したものを使い続けていないかを見直します。変更時には、テーマやプラグインが対応しているかも確認してください。
また、公開サイトだけでなく、管理画面もHTTPSで利用します。HTTPSは通信を暗号化する仕組みであり、サイト内のプログラムの弱点を修正するものではありません。「HTTPSだから安全」と、更新や設定の確認を省略しないことが大切です。
バックアップは、保存されているかだけでなく、戻せるかを確認する
「自動バックアップ付きのサーバだから大丈夫」と思っていても、いざというときに復元方法が分からなければ困ります。確認したいのは、次の4点です。
- サイトのファイルとデータベースの両方が対象になっているか
- 最後に正常に保存されたのはいつか、何日前まで戻せるか
- 復元方法と、作業する担当者が決まっているか
- 同じサーバ以外にも、安全に保管したコピーがあるか
できれば、テスト環境で復元できることまで確認しておきましょう。バックアップファイルを、誰でもダウンロードできる公開フォルダに置かないことも重要です。
サーバ側の対策は、攻撃を防ぐ備えと、問題が起きたときに復旧する備えの両方です。WordPressの設定とあわせて確認することで、守る範囲を広げられます。
セキュリティプラグインを入れれば、それで安心?
ここまで設定を確認してくると、「まとめて守ってくれるプラグインを入れれば、もっと簡単なのでは?」と思いますよね。セキュリティ系のプラグインは心強い補助になります。ただ、何を防ぐ機能なのかを確認し、使える状態に設定するところまでが大切です。
まずは、ログインを守る機能を追加する
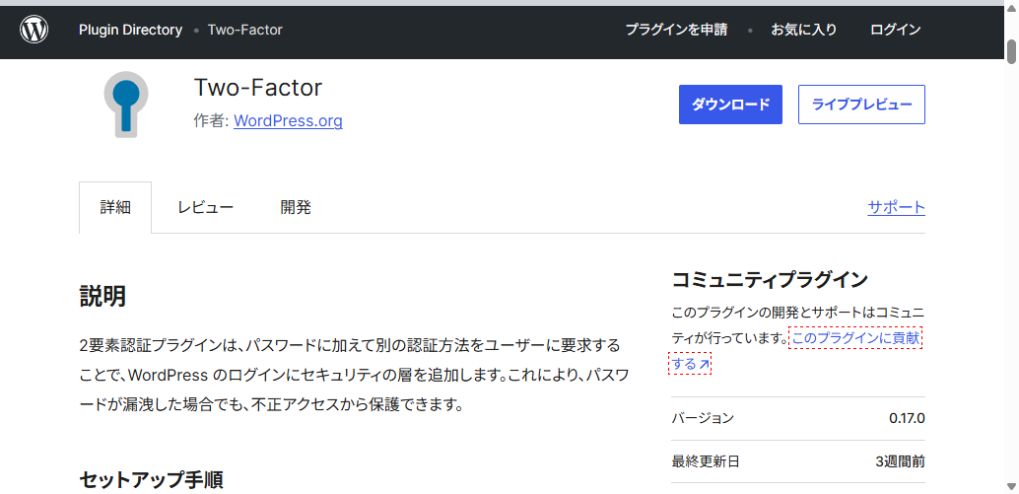
優先したいのが、パスワードに加えて認証アプリなどで本人確認をする「二要素認証」です。パスワードが知られてしまった場合でも、それだけでログインされるリスクを減らせます。
たとえば、無料の「Two Factor」では、認証アプリの確認コードなどを使った二要素認証を設定できます。インストールするだけで終わらず、管理者など、守りたいアカウントで実際に設定しましょう。スマートフォンの紛失に備え、バックアップコードも安全に保管します。
また、パスワードを何度も試す攻撃に対しては、ログイン試行回数を制限する機能も役立ちます。サーバや既存のプラグインで対応していないかを確認してから追加してください。
不審な変更や、危険なプラグインに気づけるようにする
ログイン対策だけでなく、サイトのファイルに不審な変更がないか、利用中のプラグインに既知の脆弱性がないかを調べる機能もあります。
「Wordfence Security」は、ファイアウォール、マルウェアスキャン、ログイン保護などをまとめたプラグインです。無料版もありますが、新しいファイアウォールルールとマルウェアの検出用データは、有料版より30日遅れて提供されます。無料・有料を選ぶ際は、機能の有無だけでなく、こうした違いも確認しましょう。
スキャンで警告が出ても、内容を見ずにファイルを削除するのは避けます。制作時の正当な変更が検出される場合もあるため、分からないものは制作・保守担当者に確認してください。
同じ役割のプラグインを、むやみに重ねない
「たくさん入れるほど安全」と考えたくなりますが、似た機能を持つプラグインを重ねると、設定が複雑になったり、正常な操作を妨げたりすることがあります。
たとえばWordfenceには二要素認証もあるため、それを使うなら、同じ目的で別のプラグインを追加する必要はありません。サーバの保護機能も含めて、どの機能で何を守るのかを整理しましょう。
導入後は、管理者がログインできるか、記事の保存や問い合わせフォームが正常に動くかも確認します。
通知の確認、対応担当者を決めよう
警告メールが届いても、誰も見ていなければ対策につながりません。通知先を現在の担当者にし、問題が見つかったときに誰が確認するのかを決めておきます。
もちろん、セキュリティプラグイン自体の更新も必要です。プラグインを活用しながら、WordPress本体やサーバなどの管理を効率化していきましょう
まずは何から始めればいい?
確認することが多く、「全部を一度にやるのは大変そう」と感じたかもしれません。まずは、自分のサイトが今どのように管理されているのかを把握するところから始めましょう。
最初に、更新・ログイン・バックアップを確認する
今日、管理画面を開いたら、まず次の3点を見てみてください。
- WordPress本体、プラグイン、テーマの更新が止まっていないか
- 管理者は誰で、不要なアカウントやパスワードの使い回しがないか
- バックアップは正常に取れていて、復元する方法が分かるか
バックアップを確かめたうえで必要な更新を行い、管理者の二要素認証を設定します。その後、使っていないコメントやユーザー登録を停止し、サーバのWAFや通知先などを確認していくと進めやすいでしょう。
制作会社に管理を任せているなら、「更新は誰が行っていますか」「バックアップから戻せますか」「異常の通知は誰に届きますか」と聞くだけでも、管理の実態が見えてきます。
一度チェックして終わりにしない
今日問題がなくても、新しい脆弱性が見つかったり、担当者の交代で管理が行き届かなくなったりすることはあります。定期的に確認する担当者とタイミングを決め、重要なセキュリティ更新や警告が出たときは、次の点検日を待たずに対応できるようにしておきましょう。
自社のサイトを守ることは、問い合わせてくれるお客様や、日々積み重ねてきた信用を守ることにもつながります。まずは管理画面を開いて、更新状況を確認するところから始めてみてください。
「うちのサイト、セキュリティは大丈夫かな」と気になったら、気軽にお問い合わせください。
SYNCでは無料で簡易セキュリティ診断を行っております。
サーバーの管理や更新まで手が回らないなら、サイトづくりから運用、SEOやLLMOなどの集客までまとめて任せられる「サブスクでホームページ」もおすすめです。